Hackers em supermercados: freezers a 50°C na Europa
Criminosos alteraram remotamente a temperatura de equipamentos de refrigeração em múltiplos países, causando perdas de estoque.
Em resumo
Em novembro de 2026, hackers invadiram sistemas de refrigeração de supermercados na Europa, elevando temperaturas a 50°C. Países como Suécia, Bélgica e Portugal foram afetados, resultando na perda de alimentos perecíveis.
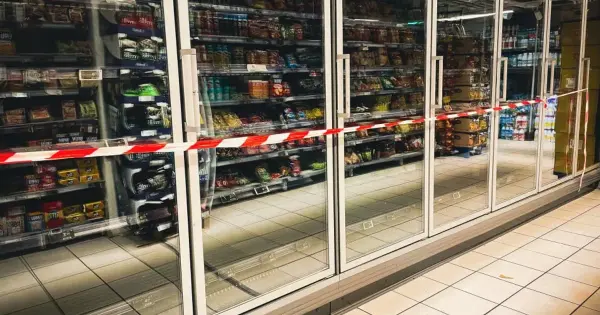
Nesta semana, uma série de ataques cibernéticos atingiu grandes redes de supermercados na Europa, resultando em perdas significativas de mercadorias. Os criminosos acessaram remotamente os sistemas de controle de temperatura de geladeiras e freezers, elevando a leitura para até 50°C. Essa intervenção fez com que os equipamentos parassem de refrigerar, comprometendo a conservação de carnes, laticínios e produtos congelados.
O movimento, identificado na madrugada de segunda-feira (2), não visou os dados bancários ou as informações pessoais dos clientes. O foco dos invasores foi exclusivamente a infraestrutura operacional das lojas. Segundo o portal Notícias ao Minuto, a ação provocou o descarte obrigatório de alimentos que não poderiam mais ser comercializados de forma segura.
Como os ataques foram executados
A metodologia utilizada pelos atacantes explorou vulnerabilidades em sistemas que permitem o monitoramento remoto de equipamentos comerciais. Esses softwares são comuns na gestão moderna de varejo, pois facilitam a identificação de falhas e a manutenção preventiva sem a necessidade de presença física de técnicos na loja.
Quando os dispositivos estão conectados à internet sem as camadas de proteção adequadas, eles se tornam alvos fáceis. No caso dos incidentes recentes, os hackers utilizaram duas principais táticas:
- Alteração direta da temperatura de conservação para níveis incompatíveis com a preservação de alimentos.
- Ativação remota do modo de degelo, o que interrompe o ciclo de refrigeração dos equipamentos.
Stephan Moelans, presidente-executivo da empresa belga de refrigeração Sabcobel, explicou que os invasores acionaram o modo de degelo remotamente. Essa ação fez com que as máquinas deixassem de refrigerar os produtos, mesmo que as luzes dos equipamentos continuassem acesas, dificultando a percepção imediata da falha pelos funcionários.
Impacto em múltiplos países
A abrangência do ataque é notável, atingindo estabelecimentos em pelo menos seis países europeus:
- Suécia: A rede ICA confirmou que uma unidade em Estocolmo teve os equipamentos alterados para 50°C. Funcionários encontraram os freezers inoperantes ao chegarem ao trabalho. Um porta-voz da ICA, falado à agência Reuters, confirmou que um número limitado de lojas foi afetado.
- Bélgica e Luxemburgo: O grupo Ahold Delhaize relatou falhas em dezenas de lojas. A rede Spar também confirmou ataques em cinco unidades.
- Portugal: Sete lojas da rede Intermarché foram atingidas. O Grupo Mosqueteiros, responsável pela operação no país, afirmou que o alvo foi um prestador de serviços externo responsável pela gestão dos sistemas de refrigeração.
- Irlanda e Estônia: Também foram reportados incidentes em estabelecimentos localizados nestes países.
No caso de Portugal, as autoridades locais iniciaram uma investigação para entender a origem do ataque. O Grupo Mosqueteiros garantiu que a cadeia de abastecimento não foi comprometida e que as condições de higiene foram preservadas nas lojas, apesar das perdas de estoque.
Histórico de ataques similares
Este não é o primeiro incidente do gênero na região. Em outubro, centenas de estabelecimentos na França sofreram ataques idênticos. Criminosos controlaram remotamente equipamentos de refrigeração, elevando as temperaturas a 50°C. Na ocasião, os incidentes causaram perdas de alimentos e, em alguns casos, incêndios.
As autoridades francesas alertaram para a necessidade de atualizar os dispositivos e restringir o acesso externo aos sistemas de monitoramento. Ainda não está confirmado se os ataques de novembro foram realizados pelos mesmos responsáveis, mas a similaridade técnica dos métodos levanta suspeitas de uma coordenação maior.
Por que a segurança é crítica
O chefe do Centro Nacional de Segurança Cibernética da Suécia, John Billow, destacou a urgência do cenário. "Nas últimas semanas identificamos que temos um número considerável de dispositivos de tecnologia operacional expostos na Suécia, e deixamos claro que é necessário atualizá-los ou aplicar patches", declarou.
A exposição de sistemas industriais à internet pública cria uma superfície de ataque enorme. Muitos varejistas ainda utilizam protocolos legados que não foram projetados para lidar com ameaças cibernéticas modernas. A recomendação de especialistas é a implementação de redes segmentadas, onde os sistemas de controle de equipamentos não tenham acesso direto à internet, e a aplicação constante de atualizações de segurança.
Perguntas frequentes
Os dados dos clientes foram roubados?
Não. Segundo as informações disponíveis, os ataques não visaram os sistemas de pagamento ou os bancos de dados com informações pessoais dos consumidores. O foco foi exclusivamente nos equipamentos de refrigeração.
Quais alimentos foram perdidos?
As perdas concentraram-se em produtos perecíveis que exigem temperatura controlada, como carnes frescas, laticínios, queijos e itens congelados. Produtos que não dependem de refrigeração não foram afetados diretamente pelo ataque.
Há um grupo confirmado por trás dos ataques?
Até o momento, nenhum grupo criminoso reivindicou a autoria dos incidentes. As autoridades europeias investigam a origem, mas não há confirmação sobre a motivação, que parece ser diferente dos ataques de ransomware, já que não houve exigência de resgate para a liberação dos sistemas.